🔐 Votre boîte mail en 2026 : comment l’IA prépare l’arnaque parfaite et comment la détecter
Un mail arrive. Il connaît votre prénom, cite votre banque, reprend le ton exact d’un message reçu il y a trois semaines. Il est signé par quelqu’un que vous reconnaissez. Et il est entièrement fabriqué par une IA.
En 2026, le phishing assisté par intelligence artificielle est l’un des principaux risques pour les entreprises comme pour les particuliers. Le rapport Verizon DBIR 2025 montre que l’abus d’identifiants reste le premier vecteur d’accès initial, et que l’usage de texte synthétique dans les courriels malveillants a fortement progressé ces deux dernières années. La grande majorité des destinataires n’y voient que du feu.
🤖 Ce qui a changé avec l’IA générative
Pendant des années, les arnaques par mail se repéraient à leurs fautes d’orthographe, leurs tournures maladroites, leur ton générique.
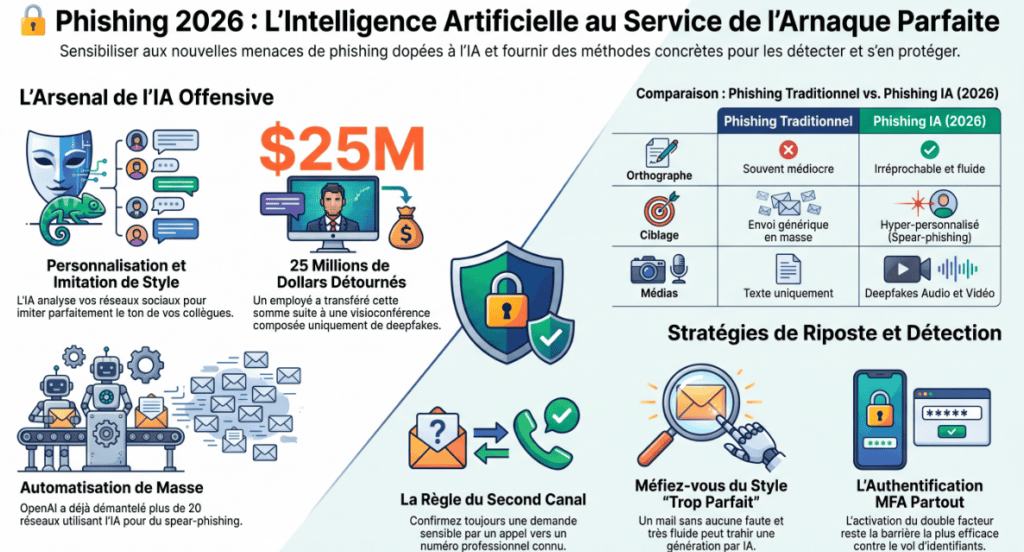
Aujourd’hui, les outils d’IA générative permettent à n’importe quel attaquant, sans compétence technique particulière, de :
- 🎯 Personnaliser massivement chaque message en exploitant les données publiques (LinkedIn, réseaux sociaux, fuites de données)
- ✍️ Imiter le style d’écriture d’un collègue, d’un supérieur ou d’un prestataire connu
- 🎙️ Générer des voix et des visages convaincants pour des arnaques par appel vidéo ou message vocal (deepfake audio/vidéo)
- 🌐 Adapter la langue, le ton et le contexte en temps réel selon le profil de la victime
L’IA réduit fortement le coût de préparation d’une attaque : repérage de cibles, rédaction, traduction et personnalisation de messages peuvent être largement automatisés. OpenAI a indiqué avoir perturbé plus de 20 opérations ou réseaux trompeurs ayant détourné ses modèles depuis le début de 2024, dont des campagnes de spear-phishing ciblé à grande échelle.(OpenAI, « An update on disrupting deceptive uses of AI », octobre 2024)
🚩 5 signes qu’un mail vient d’une IA malveillante
Il n’existe pas de détecteur miracle, mais certains indices persistent même dans les attaques les plus sophistiquées.
- ⏰ Une urgence qui court-circuite la réflexion. « Validez dans l’heure », « votre compte sera bloqué ce soir »… L’IA est entraînée à créer la pression. Prenez 2 minutes avant toute action.
- 🔗 Un lien qui ne correspond pas à l’expéditeur. Survolez sans cliquer. Un mail de votre banque ne pointe jamais vers un domaine en .ru, .xyz ou avec un tiret suspect.
- 🕵️ Une demande inhabituellement précise sur votre contexte. Si quelqu’un connaît trop bien votre situation, c’est peut-être parce qu’il a exploité vos données publiques, pas parce qu’il est légitime.
- ✨ Un style « trop parfait ». Un mail sans aucune faute, fluide, bien tourné, de quelqu’un qui écrit habituellement rapidement et avec des abréviations : méfiez-vous.
- 💸 Une demande de virement, de code ou de mot de passe. Toute demande de ce type reçue par mail doit être considérée comme suspecte et vérifiée par un canal indépendant, en rappelant l’interlocuteur sur son numéro professionnel connu par exemple.
🎙️ Deepfake audio et vidéo : la nouvelle frontière
Le danger ne s’arrête plus au courriel. En janvier 2024, un salarié de la société d’ingénierie Arup à Hong Kong a transféré environ 25 millions de dollars après une visioconférence truquée : le directeur financier et plusieurs collègues visibles à l’écran étaient intégralement des deepfakes vidéo et audio, recréés à partir d’enregistrements publics (conférences, interviews). Arup a confirmé les faits en mai 2024 (CNN, Arup confirme l’arnaque deepfake de 25 millions de dollars, mai 2024)
Ce cas impose une règle claire à formaliser dans toute procédure interne : un appel, un message vocal ou une visioconférence ne suffisent plus à authentifier une demande de virement ou d’accès sensible. La confirmation doit passer par un second canal indépendant, rappeler sur un numéro professionnel connu, pas celui fourni par le demandeur. Un SMS envoyé au numéro indiqué par l’interlocuteur ne constitue pas une vérification indépendante.

🏆 Ce que font les entreprises qui s’en sortent
Les organisations qui résistent le mieux aux attaques IA ne sont pas nécessairement les plus technologiques. Elles partagent trois caractéristiques :
- 🎓 La formation continue des équipes: pas une fois par an, mais des rappels réguliers et des simulations de phishing internes
- 🔑 L’authentification multifacteur (MFA) partout: même si un mot de passe est compromis, l’accès reste bloqué
- ✅ Une culture de la vérification: rappeler quelqu’un pour confirmer une demande inhabituelle n’est pas impoli. C’est une procédure de sécurité.
👤 Et pour les particuliers ?
Les attaques IA ne ciblent pas que les entreprises. Les particuliers sont des proies d’autant plus faciles qu’ils n’ont ni service sécurité ni formation.
Quelques réflexes à adopter immédiatement :
- 🔐 Activez la double authentification sur tous vos comptes importants (banque, messagerie, réseaux sociaux)
- 🚫 Ne cliquez jamais sur un lien dans un mail , allez directement sur le site via votre navigateur
- 📣 Signalez les mails suspects sur signal-spam.fr (en France)
- 📵 Méfiez-vous des interlocuteurs qui prétendent être votre banque ou une administration, raccrochez et rappelez le numéro officiel
- 👁️ Limitez ce que vous publiez en ligne : chaque information est une ressource potentielle pour un attaquant
🧠 La vigilance reste humaine
Les outils de détection s’améliorent, les filtres anti-phishing des messageries aussi. Mais l’IA offensive progresse à la même vitesse. La ligne de défense la plus fiable reste la même qu’en 2010 : une seconde de doute avant de cliquer, une vérification par un autre canal, et le bon sens face à l’urgence artificielle.
Je vois chaque semaine des incidents qui auraient pu être évités avec ces réflexes de base. La technologie attaque, mais c’est encore l’humain qui défend le mieux. 🛡️