🇪🇺 Le Cyber Resilience Act : CRA
A partir de demain, vos objets connectés changent de statut juridique
« Demain matin,11 septembre 2026, les fabricants de routeurs, caméras IP et ampoules Wi-Fi se réveillent avec une nouvelle obligation légale, beaucoup ne le savent pas encore. Le CRA, c’est 22 mois de préparation qui se terminent aujourd’hui, pas dans un an. »
🔎 C’est quoi le Cyber Resilience Act ?
Le Règlement (UE) 2024/2847, dit Cyber Resilience Act, pose une règle simple : si votre produit se connecte à quoi que ce soit, il doit être sécurisé. C’est la première fois qu’un texte européen rend ça obligatoire, pas optionnel, pas « recommandé ».
Concrètement : routeurs, box internet, pare-feux, commutateurs, systèmes d’exploitation, firmwares, applications, caméras connectées, thermostats Wi-Fi, ampoules Zigbee, NAS domestiques , tout ça entre dans le scope du CRA. Publié au Journal officiel de l’UE le 20 novembre 2024, le règlement est entré en vigueur le 10 décembre 2024. Mais son application est échelonnée.
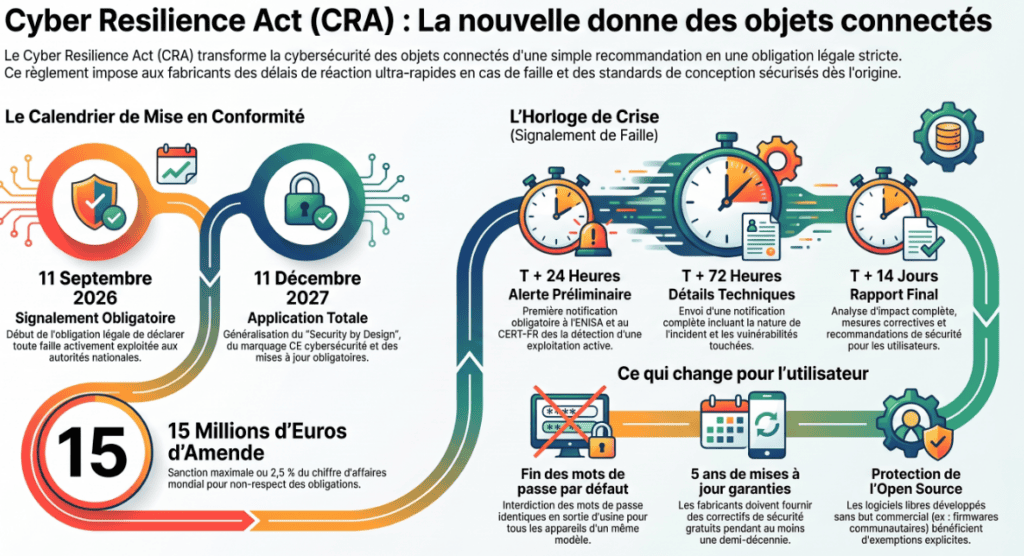
📅 Le calendrier en trois étapes
- ✅ 11 juin 2026 : Déjà en vigueur : obligations sur la notification des organismes d’évaluation de la conformité
- 🔴 11 septembre 2026 (demain) : Obligations de signalement des vulnérabilités (Article 14) : tout fabricant doit notifier à l’ENISA et au CSIRT national toute faille activement exploitée ou tout incident grave touchant ses produits
- ⏳ 11 décembre 2027: Application complète : security by design, marquage CE cybersécurité, mises à jour obligatoires pendant 5 ans, exigences techniques essentielles
⏱️ 24h, 72h, 14 jours : les nouvelles horloges
À partir de demain, dès qu’une vulnérabilité est activement exploitée sur un de leurs produits, les fabricants ont des délais stricts imposés par la loi :
- 🚨 24 heures : Première alerte préliminaire à l’ENISA et au CSIRT national (en France : le CERT-FR / ANSSI)
- 📋 72 heures : Notification complète avec détails techniques de la vulnérabilité ou de l’incident
- 📄 14 jours : Rapport final avec analyse d’impact, mesures correctives et recommandations aux utilisateurs
Le non-respect de ces obligations expose les fabricants à des amendes pouvant atteindre 15 millions d’euros ou 2,5 % du chiffre d’affaires mondial annuel , le plus élevé des deux étant retenu. Pour les petites structures, c’est potentiellement fatal.
🏠 Ce que ça change pour vous, utilisateur
En tant qu’utilisateur final, l’impact immédiat est indirect mais réel. À partir de demain, si votre routeur ou votre box présente une faille connue activement exploitée, votre opérateur ou le fabricant est légalement obligé de vous en informer et d’agir sous 24h. Fini le silence de six mois avant qu’un patch arrive discrètement.
À partir de décembre 2027, les obligations deviennent encore plus concrètes pour l’acheteur :
- 🔒 Les produits devront être livrés sans vulnérabilité connue au moment de la mise sur le marché
- 🔄 Les fabricants devront fournir des mises à jour de sécurité gratuites pendant au moins 5 ans
- 📦 Un SBOM (Software Bill of Materials) , liste des composants logiciels, devra être disponible pour chaque produit
- 🔑 Les mots de passe par défaut identiques pour tous les appareils d’un même modèle seront interdits
- 📢 Les utilisateurs devront être informés des risques résiduels et des procédures de signalement
📡 L’angle radioamateur : pourquoi ça nous concerne
La communauté radioamateur utilise massivement du matériel connecté : Beaucoup de ce matériel tourne sur des firmwares open source maintenus bénévolement, avec des cycles de mise à jour parfois lents.
Bonne nouvelle : le CRA prévoit des exemptions explicites pour les logiciels open source développés sans finalité commerciale. Un firmware communautaire comme MeshCore, développé bénévolement, n’est pas soumis aux mêmes obligations qu’un fabricant commercial.
"Les produits comportant des éléments numériques qui ne sont pas mis à disposition sur le marché, c'est-à-dire qui ne sont pas fournis dans le cadre d'une activité commerciale, ne sont pas soumis à l'ARC. Le considérant 18 précise en outre la date à laquelle les logiciels libres et open source sont mis à disposition sur le marché."


"Les gestionnaires de logiciels libres ne sont pas assujettis à des sanctions en cas d'infraction à l'ARC."
En revanche, dès qu’une entité le commercialise ou le distribue à titre professionnel, les règles s’appliquent. Une zone grise à surveiller pour les fournisseurs de matériel pré-flashé.
Par ailleurs, tout opérateur qui connecte ses équipements radio à internet via un routeur ou une passerelle commerciale bénéficiera, à terme, de garanties de sécurité renforcées sur ce maillon. Le CRA protège l’infrastructure, pas seulement les données.
🏭 Pour les fabricants : le compte à rebours est terminé
Depuis la publication du CRA en novembre 2024, les fabricants avaient 22 mois pour se préparer aux obligations de signalement. C’est terminé. Ceux qui n’ont pas mis en place un processus de veille sur les vulnérabilités de leurs produits, un canal de reporting vers l’ENISA/CERT-FR, et une procédure de notification client sont aujourd’hui en infraction.
L’ANSSI, en tant qu’autorité nationale compétente pour la France, sera destinataire des signalements via le CERT-FR. Les premières notifications devraient commencer à circuler dès demain , et donner une première image de l’état réel de la sécurité du parc d’objets connectés en Europe.
🔭 Ce qui arrive en décembre 2027
L’étape du 11 septembre 2026 est un avant-goût. L’obligation la plus structurante , le security by design et le marquage CE cybersécurité, arrive le 11 décembre 2027. À cette date, tout produit numérique mis sur le marché européen devra satisfaire à des exigences essentielles de cybersécurité pour avoir le droit d’y être vendu. Les produits non conformes seront interdits à la vente dans toute l’UE.
On passe d’un marché où la sécurité était une option premium à un marché où elle est un prérequis légal. Comme la sécurité électrique ou les normes CE mécaniques, mais pour le logiciel et les objets connectés. 🛡️